A segurança em cloud é uma preocupação crescente entre líderes de TI e executivos de alto escalão. Com a expansão dos ambientes multicloud e a adoção de tecnologias emergentes, a proteção dos dados na nuvem tornou-se essencial.
De acordo com a IBM Cloud, até 2025, 99% das falhas de segurança em cloud serão atribuídas a erros do cliente, principalmente devido a configurações inadequadas. Isso reforça que o perigo está menos na nuvem e mais em como ela é usada.
Neste artigo exploraremos os principais riscos da falta de segurança em cloud, quais as camadas essenciais para garantir proteção de dados e como criar soluções práticas para evitar prejuízos.
Vantagens da segurança em cloud para as empresas
Ao migrar dados e sistemas para a nuvem, a segurança deixa de ser exclusivamente física e passa a incluir uma nova camada de governança digital. Aqui estão alguns ganhos práticos:
- Redução de falhas manuais: automações eliminam boa parte dos erros humanos que antes eram comuns em servidores locais;
- Backups automáticos: dados críticos são salvos periodicamente, com versões replicadas em diferentes regiões;
- Redundância eficiente: alta disponibilidade e tolerância a falhas garantidas por arquiteturas distribuídas;
- Acesso remoto controlado: permissões detalhadas e autenticação multifator impedem acessos indevidos;
- Monitoramento em tempo real: ferramentas como AWS CloudWatch e GuardDuty detectam anomalias e comportamentos suspeitos;
- Resposta rápida a incidentes: com alertas e automações, falhas e invasões são tratadas com agilidade, evitando prejuízos maiores.
Principais riscos da falta de segurança em cloud
Mesmo com todas essas vantagens, a nuvem não é imune a riscos, especialmente quando mal configurada. Os erros mais comuns incluem:
- Má configuração de buckets: deixando dados sensíveis expostos publicamente;
- Falta de criptografia: sem proteção, dados podem ser interceptados em trânsito ou comprometidos em repouso;
- Credenciais expostas: chaves de API, tokens e senhas em repositórios públicos são portas abertas para ataques;
- Engenharia social: ataques que exploram fragilidades humanas, como e-mails falsos ou engenharia reversa.
Camadas essenciais de proteção
Para garantir a segurança em cloud, não basta confiar apenas no provedor. É preciso construir uma arquitetura de proteção em camadas, que aborde acessos, dados, infraestrutura e respostas a incidentes.
A seguir, entenda como cada camada atua para fortalecer sua operação:
→ IAM (Identity and Access Management)
O IAM é a base do controle de acesso em ambientes de nuvem. Com ele, é possível definir, com precisão, quem pode acessar o quê, quando e como. Dessa forma, o uso do princípio do menor privilégio garante que usuários e aplicações tenham acesso apenas ao que for estritamente necessário.
Como resultado, reduzem-se os riscos de escalonamento de privilégios e movimentações laterais em caso de vazamento de credenciais.
✅Ferramentas: AWS IAM, Azure AD, Google IAM
→ Criptografia ponta a ponta
A criptografia protege os dados tanto em repouso quanto em trânsito. Além disso, o uso de KMS (Key Management Service) e HSMs ajuda a garantir a integridade e a confidencialidade das informações mesmo diante de acessos indevidos.
Por isso, a criptografia deve ser tratada como uma camada crítica e nunca como opcional.
✅Padrões recomendados: AES-256, TLS 1.2+
→ VPCs, sub-redes e firewalls
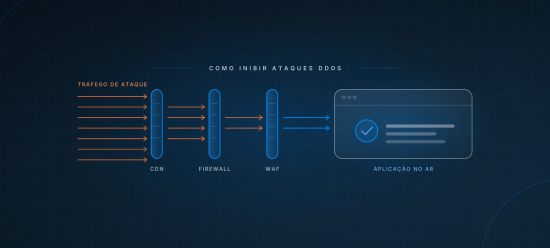
Segmentar sua rede por meio de VPCs e sub-redes privadas é fundamental para isolar workloads e reduzir a superfície de ataque. Além disso, o uso de grupos de segurança e firewalls de camada 7, como WAFs, ajuda a bloquear tráfego malicioso em APIs e front-ends.
Com isso, você ganha mais controle e visibilidade sobre o que está exposto e o que permanece isolado.
✅Exemplo de uso: segmentar o ambiente de produção em uma VPC diferente do ambiente de testes.
→ Logs centralizados e imutáveis
Para garantir rastreabilidade, os logs precisam ser centralizados e protegidos contra alterações. Eles são essenciais para auditorias e investigações de incidentes. Ainda mais importante, devem ser mantidos em conformidade com normas como LGPD e ISO 27001. Portanto, invista em ferramentas que automatizem a coleta e a imutabilidade desses registros.
✅Ferramentas: AWS CloudTrail, Amazon S3 com versionamento, SIEMs
→ 5. Monitoramento e alertas inteligentes
Ter logs não basta. É necessário aplicar inteligência sobre eles. Ferramentas como AWS GuardDuty e Datadog conseguem identificar comportamentos anômalos em tempo real.
Por exemplo: um pico súbito de requisições em um bucket ou login de um IP desconhecido fora do horário comercial. Nesses casos, alertas automáticos e ações corretivas ajudam a conter o incidente rapidamente.
✅Ferramentas: AWS GuardDuty, CloudWatch, Datadog, Splunk
→ 6. Proteção de endpoint e workloads
Mesmo workloads na nuvem precisam de proteção local. Por isso, plataformas como CWPP (Cloud Workload Protection Platform) e EPP (Endpoint Protection Platform) se tornaram indispensáveis.
Elas monitoram a integridade de arquivos, bloqueiam execuções maliciosas e reduzem a superfície de ataque dentro de VMs, containers e funções serverless.
✅Exemplo: workloads que executam jobs sensíveis em ambientes multitenant.
→ 7. Conformidade e frameworks de segurança
Por fim, aderir a padrões de mercado como PCI-DSS, SOC 2, ISO 27001 e LGPD garante uma base sólida para auditorias e confiança dos stakeholders. Plataformas de segurança em cloud, como AWS Security Hub, permitem validar continuamente essas exigências. Assim, é possível automatizar correções e manter a conformidade de forma proativa.
✅Benefício adicional: credibilidade com clientes e parceiros.
Checklist para garantir segurança cloud
Aqui vai um guia prático para gestores de tecnologia reforçarem a segurança da nuvem:
- Configurar políticas de IAM com o princípio do menor privilégio;
- Ativar autenticação multifator (MFA) para todos os acessos críticos;
- Criptografar dados em trânsito e em repouso;
- Definir regras de firewall e segmentar redes em VPCs;
- Automatizar auditorias e centralizar logs com sistemas de alerta em tempo real;
- Automatizar backups e executar testes de recuperação periodicamente;
- Isolar ambientes de produção, homologação e desenvolvimento;
- Usar ferramentas como AWS GuardDuty, CloudWatch e Datadog para monitoramento contínuo;
- Aplicar patches e atualizações de segurança com frequência;
- Realizar testes de vulnerabilidade regulares;
- Garantir conformidade com normas como LGPD, ISO 27001, SOC 2 e PCI-DSS.
UDS + AWS: foco em segurança gerenciada
A UDS Tecnologia, AWS Advanced Partner, atua como consultoria especializada para empresas que querem segurança real, escalabilidade e eficiência.
Em projetos como o da SKY, a UDS implementou uma estrutura baseada em AWS CloudFront que reduziu os custos operacionais de R$ 0,60 para R$ 0,01 por milhão de requisições, com 99,99% de disponibilidade e redução de 75% nos chamados de suporte.
Além disso, clientes como a Verocard substituíram sistemas engessados por soluções personalizadas com total controle de segurança e performance.
A UDS combina práticas DevSecOps, monitoramento contínuo, SIEMs, Zero Trust e criptografia robusta para proteger todo o ciclo de vida da aplicação na nuvem.
Quer saber como aplicar isso na prática? Fale com os especialistas da UDS e descubra como otimizar sua infraestrutura com alta performance.