A cibersegurança para empresas deixou de ser apenas um recurso de TI e assumiu o papel de pilar central para a continuidade dos negócios. Em 2026, o aumento exponencial de ataques cibernéticos e a rigidez das normas de compliance exigem que líderes de tecnologia estruturem defesas em múltiplas camadas.
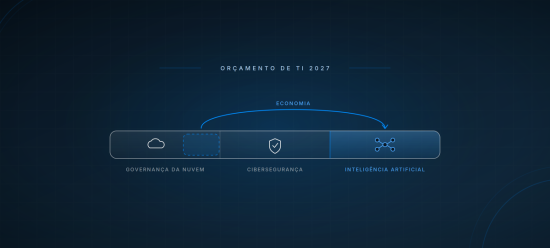
Segundo projeções do Gartner, os investimentos globais em segurança da informação devem alcançar a marca de US$ 240 bilhões em 2026. Esse aporte reflete uma urgência corporativa: o relatório Cost of a Data Breach 2025, da IBM, revela que o custo médio global de um único vazamento de dados atinge US$ 4,44 milhões. Diante desse cenário, adotar ferramentas isoladas não basta. É preciso integrar governança, infraestrutura resiliente e cultura organizacional para mitigar riscos de paralisação e prejuízos financeiros.
O que é cibersegurança empresarial?
A cibersegurança empresarial é o conjunto de tecnologias, políticas e práticas adotadas para proteger redes, sistemas e dados corporativos contra ataques digitais. Na prática, ela garante a continuidade das operações ao mitigar riscos de vazamento de informações e extorsão financeira. Organizações que estruturam programas robustos de segurança reduzem o tempo de inatividade e evitam multas regulatórias severas.
Essa proteção abrange desde a blindagem de firewalls até a gestão rigorosa de acessos. Negligenciar essa infraestrutura expõe o negócio a ameaças iminentes, comprometendo a confiança de clientes e a estabilidade da operação.
Principais ameaças cibernéticas para empresas
A sofisticação das ameaças exige defesas específicas. Ataques modernos utilizam automação avançada e exploram desde falhas de código até o uso não supervisionado de novas tecnologias.
As ameaças mais críticas incluem:
- Ransomware: Sequestro de dados críticos com exigência de pagamento de resgate, geralmente em criptomoedas.
- Shadow AI: O uso de ferramentas de Inteligência Artificial generativa não autorizadas pela TI corporativa, que, segundo a IBM, adiciona em média US$ 670 mil aos custos de um incidente.
- Phishing e Engenharia Social: Táticas de manipulação psicológica para roubar credenciais de acesso de colaboradores.
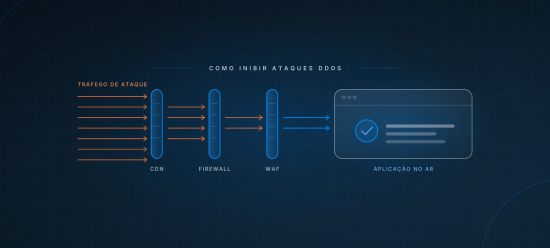
- Ataques DDoS: Sobrecarga intencional de servidores e APIs, gerando indisponibilidade de serviços essenciais.
- Zero-day Exploits: Exploração de vulnerabilidades de software recém-descobertas e ainda sem correção disponível.
Para facilitar a visualização do risco, consolidamos o impacto dessas ameaças na tabela abaixo:
| Ameaça | Alvo Principal | Impacto Corporativo |
| Ransomware | Servidores e bancos de dados | Paralisação da operação e extorsão financeira |
| Shadow AI | Propriedade intelectual e dados sensíveis | Vazamento invisível de dados via plataformas externas |
| Phishing | Colaboradores (Engenharia Social) | Roubo de credenciais e violação de acessos privilegiados |
| DDoS | Infraestrutura e APIs | Indisponibilidade de serviços (downtime) e perda de receita |
Os 6 pilares de uma estratégia de cibersegurança empresarial
Uma estratégia robusta de cibersegurança para empresas exige múltiplas frentes de atuação. O objetivo é criar barreiras sucessivas para dificultar invasões e acelerar a recuperação caso um incidente ocorra.
A seguir, explicamos os seis pilares essenciais que sustentam a segurança digital nas empresas:
1. Governança de segurança e compliance
A governança é a base estratégica da segurança cibernética. Ela envolve a definição de políticas, diretrizes, papéis e responsabilidades sobre como a organização deve lidar com riscos digitais. Isso inclui:
- Estrutura de compliance (LGPD, ISO 27001, NIST);
- Classificação da informação e controle de acesso;
- Avaliação e tratamento contínuo de riscos cibernéticos;
- Atribuição de ownership sobre dados, sistemas e processos críticos.
Por que importa: sem governança, as ações de segurança são reativas e desorganizadas, o que aumenta a vulnerabilidade da empresa.
2. Proteção de infraestrutura
Esse pilar envolve a blindagem do ambiente tecnológico da empresa (físico e virtual), contra acessos indevidos e ações maliciosas. Inclui:
- Firewalls e antivírus corporativos;
- Web Application Firewall (WAF) para APIs e aplicações;
- Proteção contra malware, spyware e ransomware;
- Políticas de atualizações e correções (patch management);
- Segurança de endpoints, redes e dispositivos móveis.
Por que importa: é o escudo direto que impede que ataques tenham sucesso logo na entrada da infraestrutura.
3. Detecção e resposta a incidentes (SOC)
Mesmo com todas as defesas, incidentes podem ocorrer. Por isso, é crucial ter mecanismos para detectar rapidamente qualquer atividade suspeita e reagir de forma coordenada. Isso envolve:
- Estruturação de um SOC (Security Operations Center);
- Monitoramento ativo 24/7 com soluções como SIEM (Security Information and Event Management);
- Planos de resposta a incidentes (IRP);
- Simulações de ataque (red teaming) e auditorias periódicas.
Por que importa: quanto mais rápido o incidente for identificado, menor o impacto financeiro e reputacional para o negócio.
4. Gestão de identidade e acesso (IAM)
A gestão de acessos garante que apenas usuários autorizados interajam com recursos específicos. Para isso, são utilizadas práticas como:
- Autenticação multifator (MFA);
- Princípio de menor privilégio;
- Single Sign-On (SSO);
- Gestão de ciclo de vida de usuários (entrada, movimentação e desligamento);
- Monitoramento e revisão periódica de acessos.
Por que importa: acessos mal configurados são uma das principais portas de entrada para invasores e insiders maliciosos.
5. Backup e recuperação de desastres (DR)
Falhas, ataques ou desastres naturais podem comprometer sistemas inteiros. Por isso, é fundamental garantir a continuidade dos negócios com:
- Backups automatizados e criptografados;
- Testes regulares de recuperação (DRP);
- Replicação geográfica em diferentes regiões/clouds;
- Políticas de RTO (tempo de recuperação) e RPO (perda de dados tolerável).
Por que importa: mesmo diante de ataques como ransomware, a empresa deve ser capaz de restaurar suas operações rapidamente.
6. Conscientização de cibersegurança e treinamento de usuários
A tecnologia mais avançada do mundo não impede um colaborador de fornecer dados sensíveis a um portal falso. Algumas práticas eficazes:
- Treinamentos regulares e gamificados para todos os colaboradores;
- Campanhas internas de phishing controlado;
- Material educativo sobre engenharia social, segurança de senhas e uso de e-mails;
- Integração de segurança nos processos de onboarding.
Por que importa: mais de 80% das brechas de segurança envolvem erro humano. A educação é a melhor defesa preventiva.
A importância da infraestrutura cloud segura
A migração para a nuvem traz eficiência, mas também aumenta a superfície de ataque. Por isso, a segurança cloud deve seguir práticas avançadas:
- Modelo de responsabilidade compartilhada: o provedor (como AWS) protege a infraestrutura, enquanto a empresa cuida do que roda nela;
- Criptografia de dados em trânsito e em repouso: com chaves gerenciadas ou próprias;
- Monitoramento contínuo e auditorias automatizadas: com serviços como AWS CloudTrail, GuardDuty e Config;
- Zero Trust Architecture: nenhum dispositivo ou usuário é confiável por padrão, mesmo dentro da rede;
- Autenticação forte e segregação de ambientes: dev, staging e produção isolados.
Em síntese, a nuvem segura exige atenção constante, estratégias bem definidas e suporte técnico especializado.
Como a UDS garante segurança digital corporativa
A UDS Tecnologia, AWS Advanced Partner, aplica as melhores práticas de cibersegurança em projetos complexos de software e migração para a nuvem. Atuamos com foco em alta performance, disponibilidade, conformidade. Veja seus principais diferenciais:
- NOC 24/7 com especialistas: monitoramento ativo de toda a infraestrutura cloud;
- Consultoria cloud com AWS: implementação de estratégias Zero Trust, criptografia avançada e controle de custos com FinOps;
- Desenvolvimento de plataformas seguras: práticas DevSecOps, revisão de código seguro, APIs protegidas e autenticação robusta.
Além disso, a UDS já aplicou soluções de segurança digital em grandes empresas, com resultados expressivos:
- SKY: redução de R$ 0,60 para R$ 0,01 por milhão de requisições com segurança reforçada na AWS;
- Verocard: migração de SaaS vulnerável para plataforma própria com zero downtime e redução de 75% nos chamados;
- PayBrokers: infraestrutura em AWS com abordagem DevSecOps para compliance com normas nacionais e internacionais;
- Monjuá: resposta a ataque cibernético em 3 dias com MFA e arquitetura Zero Trust implementadas.
Com isso, a UDS demonstra sua capacidade de proteger operações complexas com agilidade e excelência.
FAQ: Perguntas frequentes sobre cibersegurança para empresas
Qual a diferença entre segurança da informação e cibersegurança?
A segurança da informação é o campo que protege os dados em qualquer formato (físico ou digital), garantindo sua confidencialidade e integridade. A cibersegurança é uma subárea focada exclusivamente na proteção de ativos digitais e redes contra ameaças originadas no ciberespaço.
Como o modelo Zero Trust melhora a segurança corporativa?
A arquitetura Zero Trust (Confiança Zero) elimina o conceito de “rede interna segura”. Ela exige verificação rigorosa e contínua para cada requisição, independentemente do usuário estar no escritório ou remoto. Isso isola incidentes e impede a movimentação lateral de hackers dentro do sistema.
Por que realizar simulações de phishing com colaboradores?
O erro humano continua sendo um dos principais vetores de ataques corporativos. As simulações de phishing treinam a equipe de forma prática para identificar e-mails e mensagens fraudulentas, transformando os colaboradores na primeira linha de defesa ativa da empresa.